
🚨【深挖 MOSAVI 背景】从“素食代理”到“军用级加密软件”?关于 MOSAVI 背后“日本实体”与历史漏洞的 5 大公开疑问🚨 在上一篇资安探讨(https://x.com/CitrusHach
原帖发布于
🚨【深挖 MOSAVI 背景】从“素食代理”到“军用级加密软件”?关于 MOSAVI 背后“日本实体”与历史漏洞的 5 大公开疑问🚨
在上一篇资安探讨(https://x.com/CitrusHachimi/status/2034834124046049421)发布前,某位曾工商推荐过 MOSAVI 的百万级 YouTuber 非常负责地与我们进行了沟通。他向官方要求说明,并初步掌握了以下资讯:MOSAVI 运营实体是注册在日本东京的 FreeFrom Co., Ltd.,靠内置钱包的加密货币交易手续费获利,并在 App Store 与 Google Play 上架超过一年。此外,该创作者已主动要求官方交出技术白皮书或第三方审计报告。
看似合规的背景,却引发了我们更多的疑问。我与几位资安圈朋友顺着「FreeFrom Co., Ltd.」这个实体线索进行了深度的 OSINT(开源情报)调查,却发现了一些极其违背常理的公开记录。
本着对高危群体数字安全负责的态度,我们在此公开这些硬核线索,并向 @MOSAVI 官方提出 5 大核心疑问,恳请解答:
❓疑问一:跨度惊人的业务转型?素食公司如何变身密码学专家?
根据日本企业登记资料 ( https://alarmbox.jp/companyinfo/entities/3010401165537 ),这家公司在 2026 年 1 月 21 日才刚刚改名为 Mosavi 株式会社。
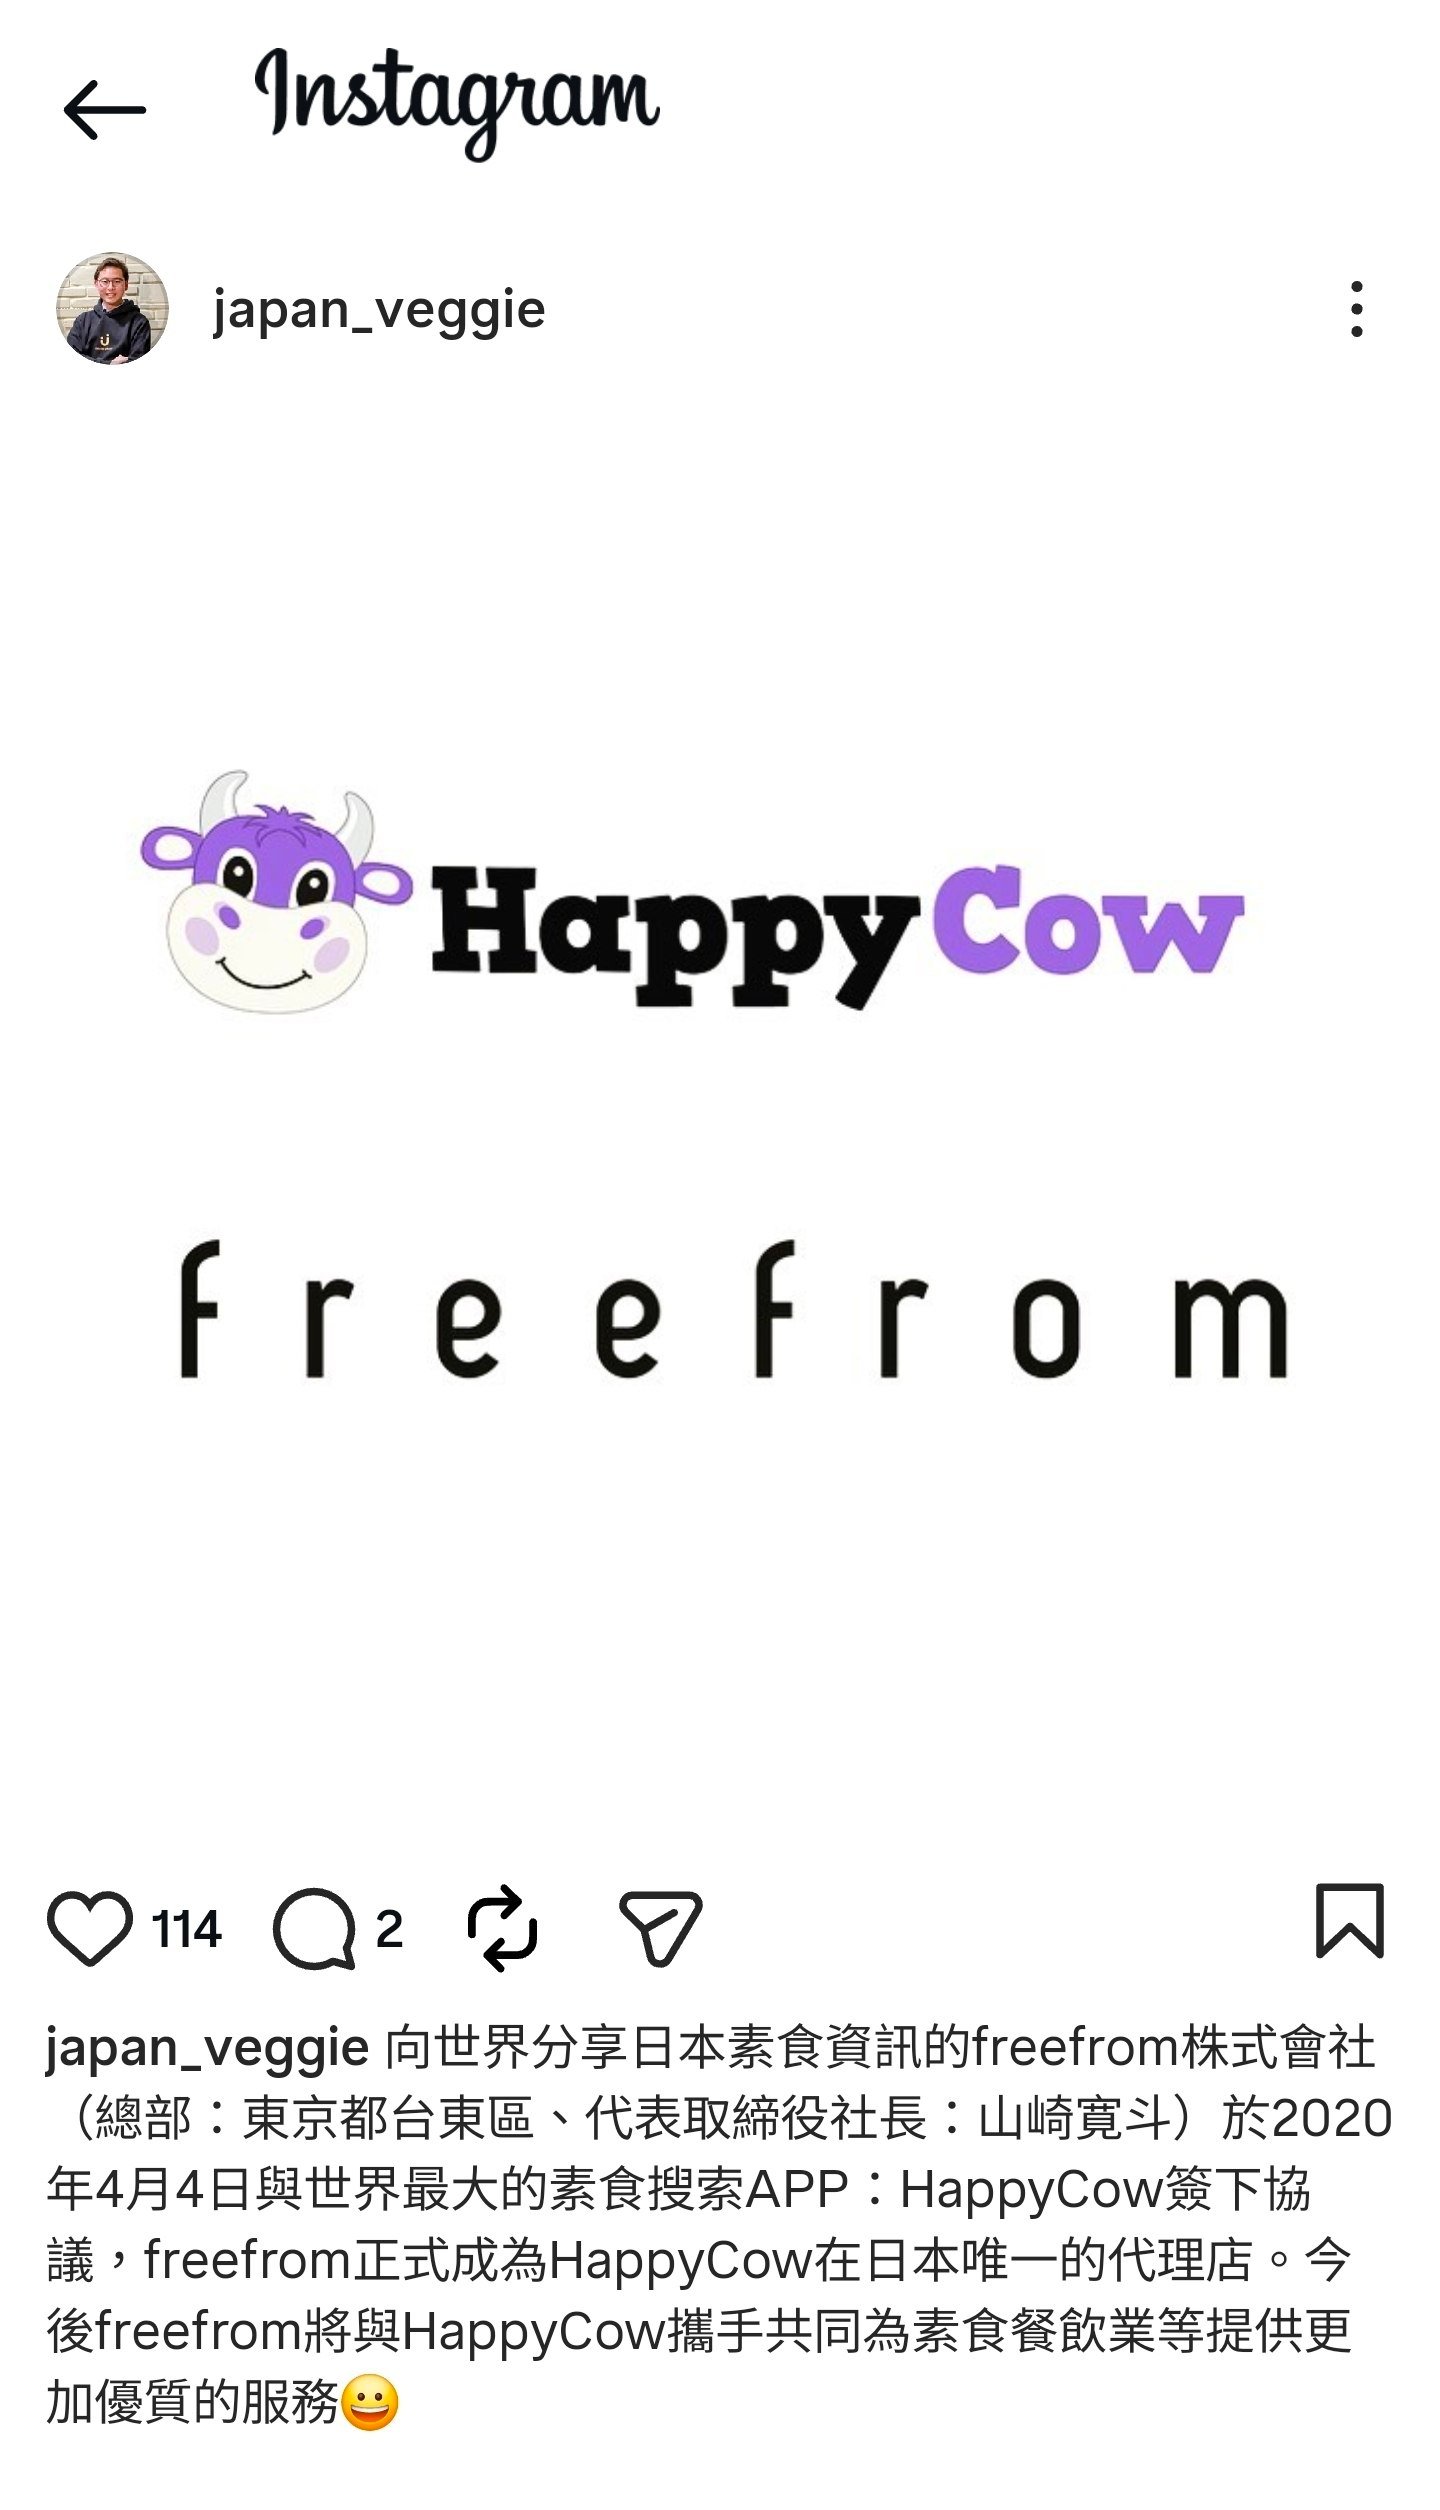
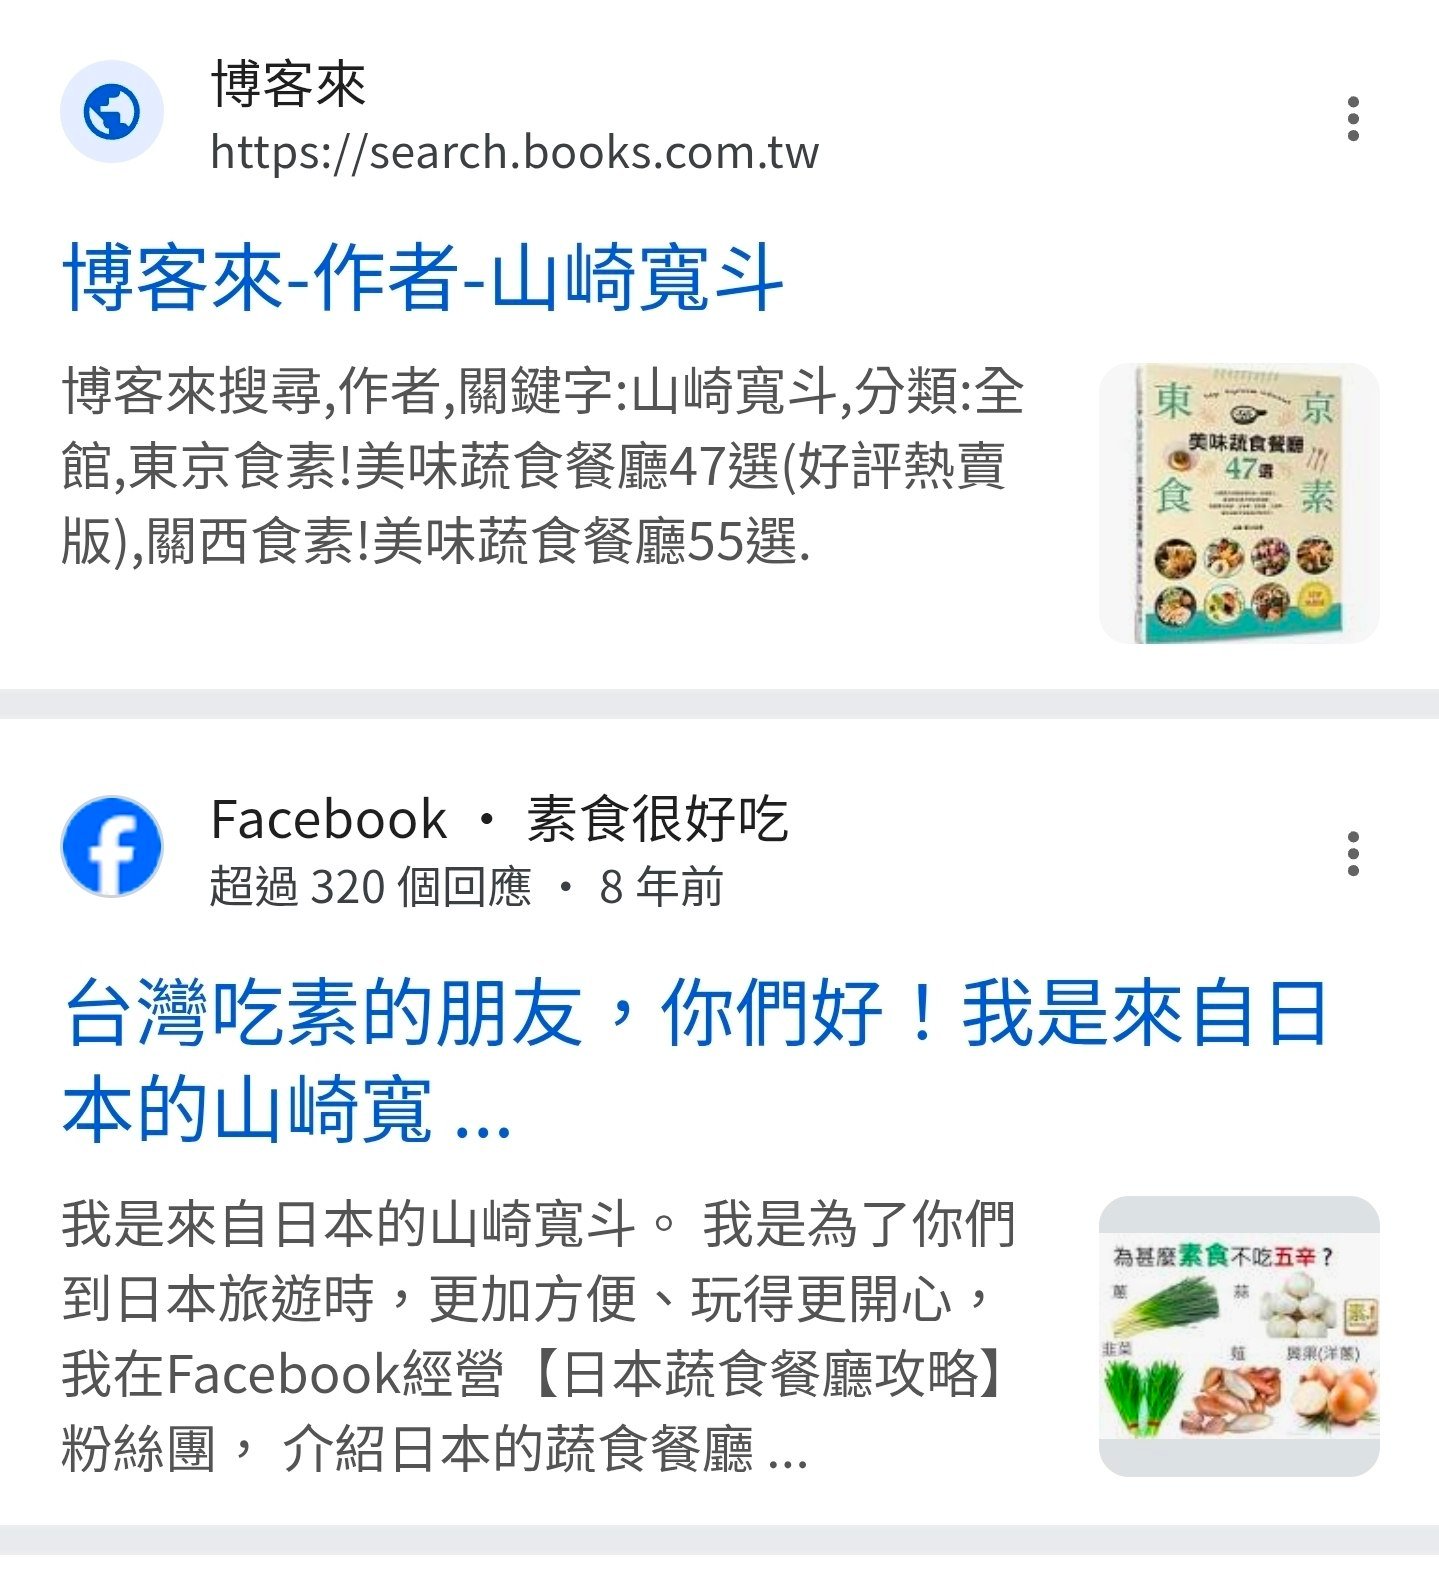
魔幻的业务跨度: 它的前身「FreeFrom」在几年前的核心业务,居然是代理世界最大的素食餐厅地图「HappyCow」(见图1)!当时的社长(山崎宽斗)还长期在 Facebook 运营向台湾推广日本素食的账号(见图2)。请问官方:一家卖素食资讯的代理商,突然跨界研发出“军用级加密软件”?这在商业与技术逻辑上是否太过跳跃?
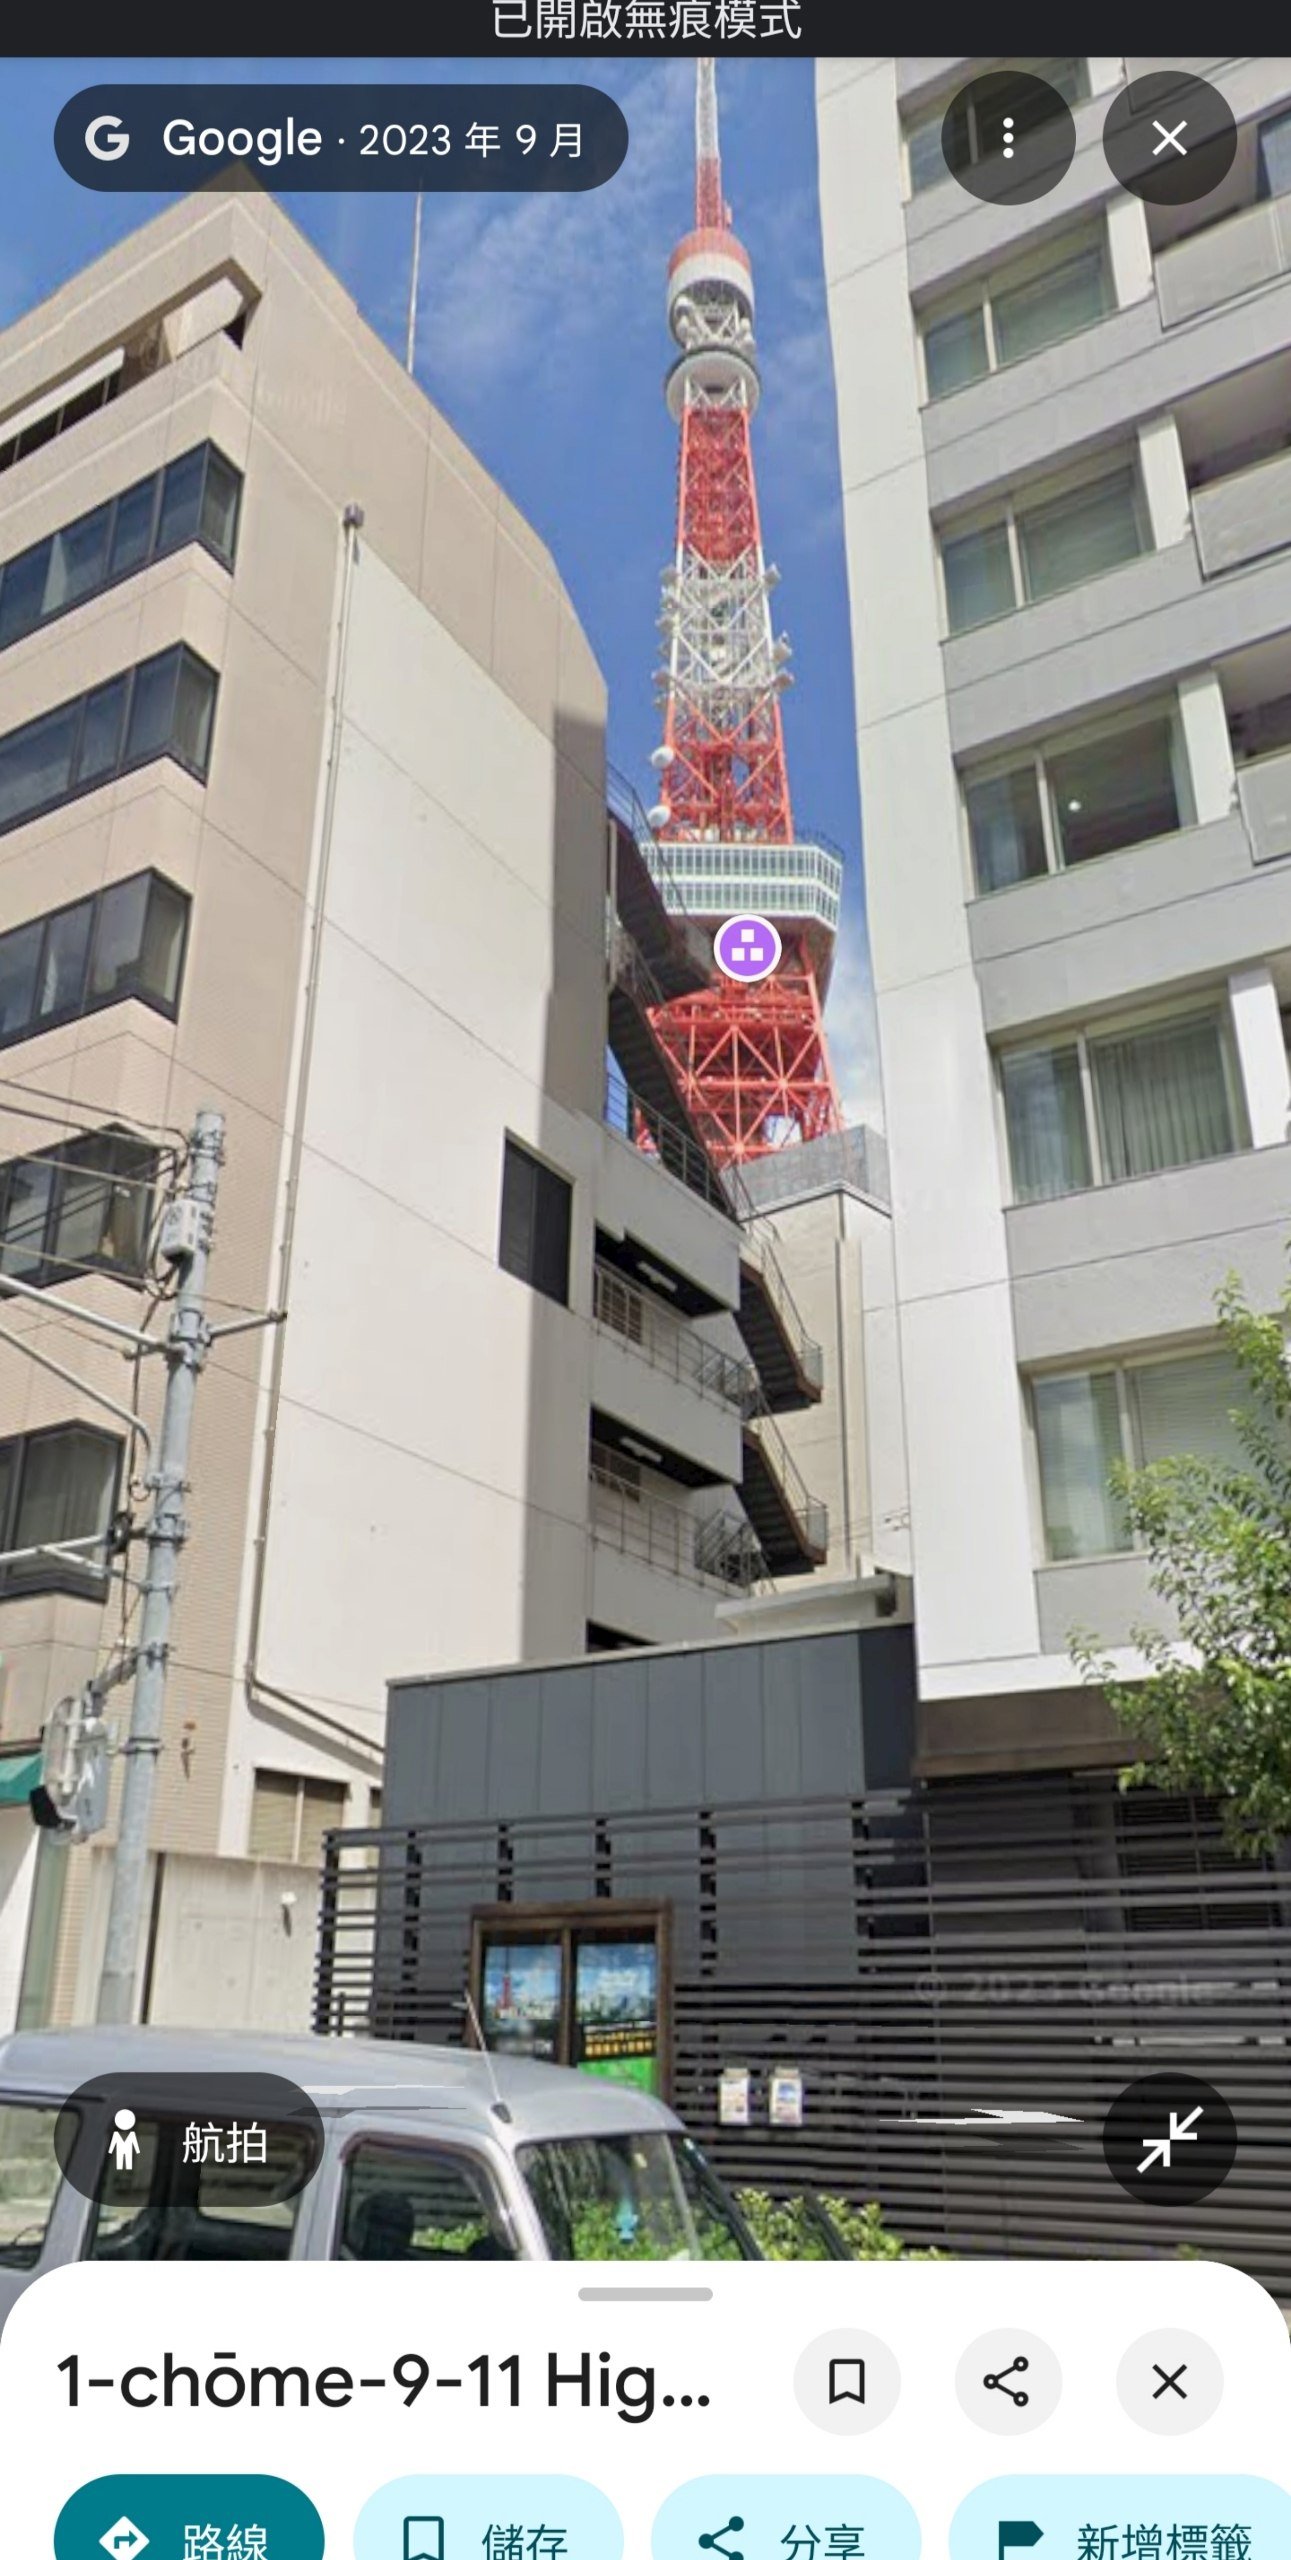
隐藏的真实背景: 该公司注册资本极高(1亿2,167万日元),但最早的登记地址却在东京铁塔下方附近的普通建筑内(东京都港区东麻布1丁目9-11,见上述链接网页“旧住所”,Google地图见图3),且公开的员工数(従業員数)只有 3 人! 在日本花几万块代办注册一家实体公司,是中国许多出海软件常做的合规动作。这不禁让人提出一个合理的疑问:这是否是某些幕后团队为了掩人耳目,而操作的“洗产地”外壳公司?
❓疑问二:日本官方漏洞库记录在案,团队的密码学基础是否过关?
我们查阅日本官方漏洞库(JVN)发现,MOSAVI 的前身项目「Free From - the nostr client」曾被爆出基础的资安漏洞(链接:https://jvn.jp/jp/JVN55045256/ )。
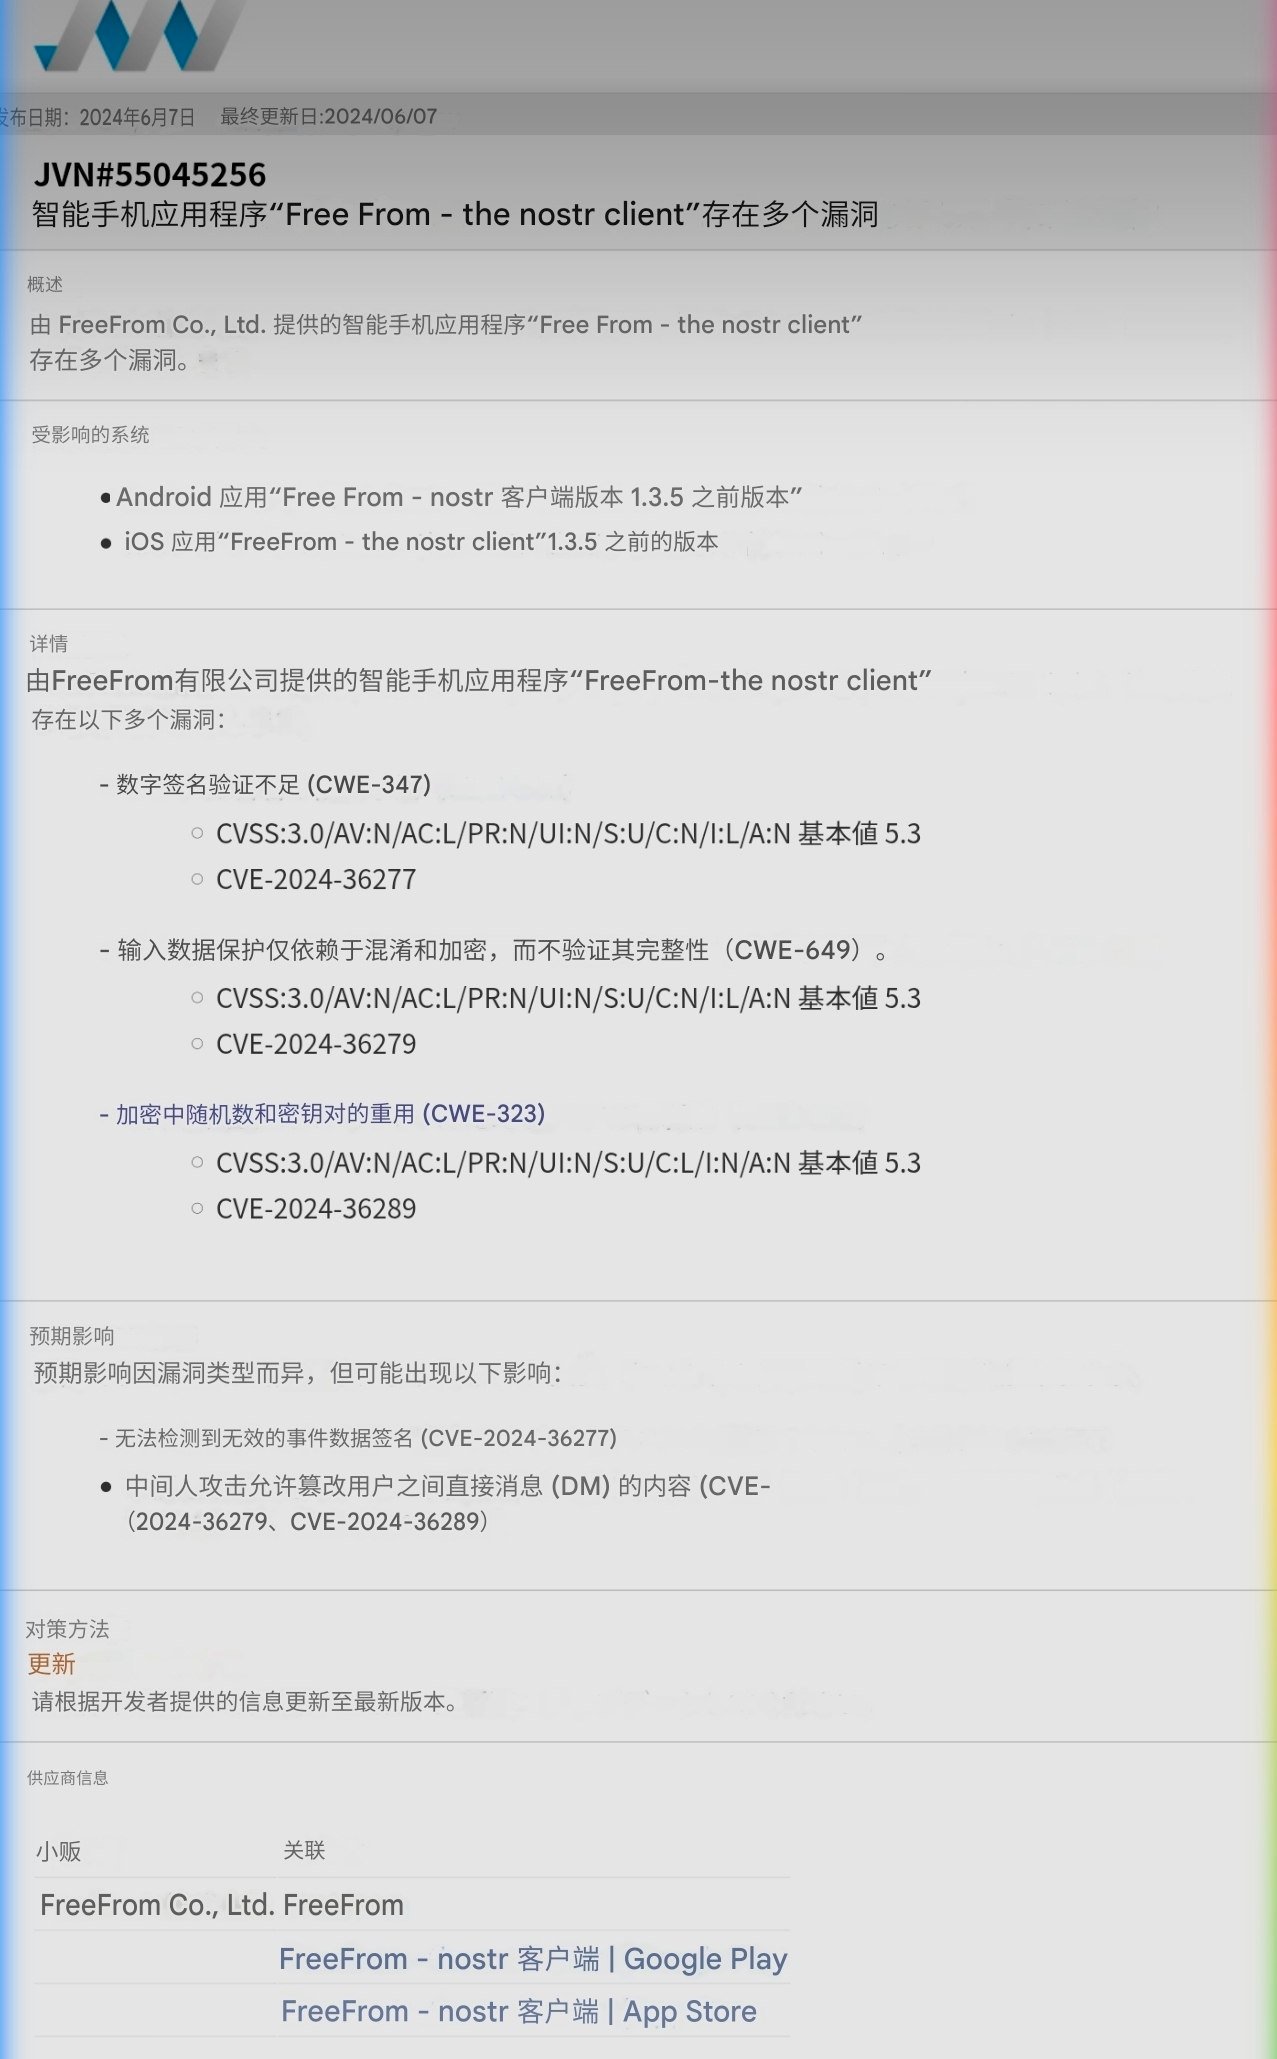
其中最严重的是 CWE-323(加密中随机数和密钥的重用,这个重念chóng)(翻译见图4)。 在密码学界,犯下「密钥重用」这种底层错误往往令人费解。这是否意味着团队最初缺乏基本的密码学常识?或者说,有没有可能是代码中留有暗门?就算只是技术不精,一个曾犯下此类错误的草台班子,能在短期内突变成顶尖的安全专家吗? 令人疑惑的是,在出事后团队选择的是「改名」重新上架(将 FreeFrom 改名为 MOSAVI),而不是「全面开源自证」,这会不会是为了洗掉搜索引擎上的黑历史?死守闭源黑盒,是否等同于让用户把数字安全交给一个曾发生过“医疗事故”的密医?
❓疑问三:闭源钱包的“资金盘”与“私钥外泄”风险疑虑?
官方称靠加密货币手续费赚钱,但这在技术上是否反而掩盖了更大的金融风险?
Web3 领域有句铁律:「Not your keys, not your coins(无钥即无币)」。
既然 MOSAVI 是一个「闭源黑盒」,用户如何确认官方没有在后台偷偷上传「聊天私钥」甚至「钱包私钥」?把资产放进一个闭源、且有过密钥重用漏洞前科的软件里,大家真的不担心面临被卷款跑路(Rug Pull)的风险吗?
❓疑问四:上架时间、白皮书与第三方审计,能否等同于绝对安全?
上架一年不代表代码透明: App Store 和 Google Play 的审核机制主要针对 API 调用和金流合规,苹果和 Google 无法深入反编译审核底层加密逻辑。别忘了,当年 FBI 钓鱼用的 ANOM 软件可是平稳运营了 3 年才收网的。
白皮书与审计的局限性: 白皮书说明的是理论设计;第三方审计只能证明“送审那一刻”的版本。因为客户端不公开,如果官方在下一次 App 更新时悄悄加了几行代码,普通用户根本无从察觉。在密码学界,有什么报告能替代「全面开源(Open Source)」的公信力吗? (知名如 Signal、Telegram的客户端均是开源的)
❓疑问五:内置基督教内容+类微信 UI,真实意图究竟为何?
最后,我们留意到一个特殊的现象。MOSAVI 的软件界面与使用逻辑非常接近微信(极其符合中国网民习惯),且内部充斥着大量的基督教、圣经相关内容。同时,这段时间他们一直在中文圈(特别是海外异见人士、反贼圈)疯狂寻求推广,连我身边同样关注资安的普通朋友都收到了他们的私信邀请。
结合“空壳疑云”与“闭源黑盒”,我们是否可以提出一个极度合理的担忧:
这有没有可能是为了收网中国「地下教会」与异见人士而量身定制的定向工具?
地下教会极度需要隐私通讯,当局是否可能投其所好放入基督教内容,把 UI 设计成大家习惯的微信样式,并利用免手机号的噱头请海外大 V 推广?这在逻辑上,与苏联 KGB 当年骗取反贼信任的「信任行动(Operation Trust)」如出一辙。
🗣️探讨与呼吁:
网络世界没有 100% 的安全。基于以上公开线索,我们不禁担忧 MOSAVI 是否存在两种极高风险的可能:拥有国家级背景的定向工具,或是准备收割高净值用户的灰产资金盘?
面对这些基于公开客观事实的合理质疑,我们希望 @MOSAVI 官方能给出正面的技术性解释,而非单纯的公关话术。打消一切质疑最简单、最有力的方式只有一个:立即在 GitHub 全面公开客户端代码,接受全球安全社区的审计!
在官方给出令人信服的解释并彻底开源之前,建议大家根据自身风险承受能力,谨慎评估使用。我们依然推荐 Signal、Session 或 SimpleX。
欢迎大家转发探讨,也期待官方的正面答复。
(没读过前文的朋友请移步:
https://x.com/CitrusHachimi/status/2034834124046049421)
在上一篇资安探讨(https://x.com/CitrusHachimi/status/2034834124046049421)发布前,某位曾工商推荐过 MOSAVI 的百万级 YouTuber 非常负责地与我们进行了沟通。他向官方要求说明,并初步掌握了以下资讯:MOSAVI 运营实体是注册在日本东京的 FreeFrom Co., Ltd.,靠内置钱包的加密货币交易手续费获利,并在 App Store 与 Google Play 上架超过一年。此外,该创作者已主动要求官方交出技术白皮书或第三方审计报告。
看似合规的背景,却引发了我们更多的疑问。我与几位资安圈朋友顺着「FreeFrom Co., Ltd.」这个实体线索进行了深度的 OSINT(开源情报)调查,却发现了一些极其违背常理的公开记录。
本着对高危群体数字安全负责的态度,我们在此公开这些硬核线索,并向 @MOSAVI 官方提出 5 大核心疑问,恳请解答:
❓疑问一:跨度惊人的业务转型?素食公司如何变身密码学专家?
根据日本企业登记资料 ( https://alarmbox.jp/companyinfo/entities/3010401165537 ),这家公司在 2026 年 1 月 21 日才刚刚改名为 Mosavi 株式会社。
魔幻的业务跨度: 它的前身「FreeFrom」在几年前的核心业务,居然是代理世界最大的素食餐厅地图「HappyCow」(见图1)!当时的社长(山崎宽斗)还长期在 Facebook 运营向台湾推广日本素食的账号(见图2)。请问官方:一家卖素食资讯的代理商,突然跨界研发出“军用级加密软件”?这在商业与技术逻辑上是否太过跳跃?
隐藏的真实背景: 该公司注册资本极高(1亿2,167万日元),但最早的登记地址却在东京铁塔下方附近的普通建筑内(东京都港区东麻布1丁目9-11,见上述链接网页“旧住所”,Google地图见图3),且公开的员工数(従業員数)只有 3 人! 在日本花几万块代办注册一家实体公司,是中国许多出海软件常做的合规动作。这不禁让人提出一个合理的疑问:这是否是某些幕后团队为了掩人耳目,而操作的“洗产地”外壳公司?
❓疑问二:日本官方漏洞库记录在案,团队的密码学基础是否过关?
我们查阅日本官方漏洞库(JVN)发现,MOSAVI 的前身项目「Free From - the nostr client」曾被爆出基础的资安漏洞(链接:https://jvn.jp/jp/JVN55045256/ )。
其中最严重的是 CWE-323(加密中随机数和密钥的重用,这个重念chóng)(翻译见图4)。 在密码学界,犯下「密钥重用」这种底层错误往往令人费解。这是否意味着团队最初缺乏基本的密码学常识?或者说,有没有可能是代码中留有暗门?就算只是技术不精,一个曾犯下此类错误的草台班子,能在短期内突变成顶尖的安全专家吗? 令人疑惑的是,在出事后团队选择的是「改名」重新上架(将 FreeFrom 改名为 MOSAVI),而不是「全面开源自证」,这会不会是为了洗掉搜索引擎上的黑历史?死守闭源黑盒,是否等同于让用户把数字安全交给一个曾发生过“医疗事故”的密医?
❓疑问三:闭源钱包的“资金盘”与“私钥外泄”风险疑虑?
官方称靠加密货币手续费赚钱,但这在技术上是否反而掩盖了更大的金融风险?
Web3 领域有句铁律:「Not your keys, not your coins(无钥即无币)」。
既然 MOSAVI 是一个「闭源黑盒」,用户如何确认官方没有在后台偷偷上传「聊天私钥」甚至「钱包私钥」?把资产放进一个闭源、且有过密钥重用漏洞前科的软件里,大家真的不担心面临被卷款跑路(Rug Pull)的风险吗?
❓疑问四:上架时间、白皮书与第三方审计,能否等同于绝对安全?
上架一年不代表代码透明: App Store 和 Google Play 的审核机制主要针对 API 调用和金流合规,苹果和 Google 无法深入反编译审核底层加密逻辑。别忘了,当年 FBI 钓鱼用的 ANOM 软件可是平稳运营了 3 年才收网的。
白皮书与审计的局限性: 白皮书说明的是理论设计;第三方审计只能证明“送审那一刻”的版本。因为客户端不公开,如果官方在下一次 App 更新时悄悄加了几行代码,普通用户根本无从察觉。在密码学界,有什么报告能替代「全面开源(Open Source)」的公信力吗? (知名如 Signal、Telegram的客户端均是开源的)
❓疑问五:内置基督教内容+类微信 UI,真实意图究竟为何?
最后,我们留意到一个特殊的现象。MOSAVI 的软件界面与使用逻辑非常接近微信(极其符合中国网民习惯),且内部充斥着大量的基督教、圣经相关内容。同时,这段时间他们一直在中文圈(特别是海外异见人士、反贼圈)疯狂寻求推广,连我身边同样关注资安的普通朋友都收到了他们的私信邀请。
结合“空壳疑云”与“闭源黑盒”,我们是否可以提出一个极度合理的担忧:
这有没有可能是为了收网中国「地下教会」与异见人士而量身定制的定向工具?
地下教会极度需要隐私通讯,当局是否可能投其所好放入基督教内容,把 UI 设计成大家习惯的微信样式,并利用免手机号的噱头请海外大 V 推广?这在逻辑上,与苏联 KGB 当年骗取反贼信任的「信任行动(Operation Trust)」如出一辙。
🗣️探讨与呼吁:
网络世界没有 100% 的安全。基于以上公开线索,我们不禁担忧 MOSAVI 是否存在两种极高风险的可能:拥有国家级背景的定向工具,或是准备收割高净值用户的灰产资金盘?
面对这些基于公开客观事实的合理质疑,我们希望 @MOSAVI 官方能给出正面的技术性解释,而非单纯的公关话术。打消一切质疑最简单、最有力的方式只有一个:立即在 GitHub 全面公开客户端代码,接受全球安全社区的审计!
在官方给出令人信服的解释并彻底开源之前,建议大家根据自身风险承受能力,谨慎评估使用。我们依然推荐 Signal、Session 或 SimpleX。
欢迎大家转发探讨,也期待官方的正面答复。
(没读过前文的朋友请移步:
https://x.com/CitrusHachimi/status/2034834124046049421)